Khi tài khoản AI trở thành một security principal
Một vấn đề bảo mật rất thực tế dẫn tới bài học Zero Trust: đăng nhập chống phishing chỉ là một ranh giới, không phải toàn bộ kiến trúc authorization của tài khoản AI.
Một vấn đề bảo mật rất thực tế dẫn tới bài học Zero Trust: đăng nhập chống phishing chỉ là một ranh giới, không phải toàn bộ kiến trúc authorization của tài khoản AI.
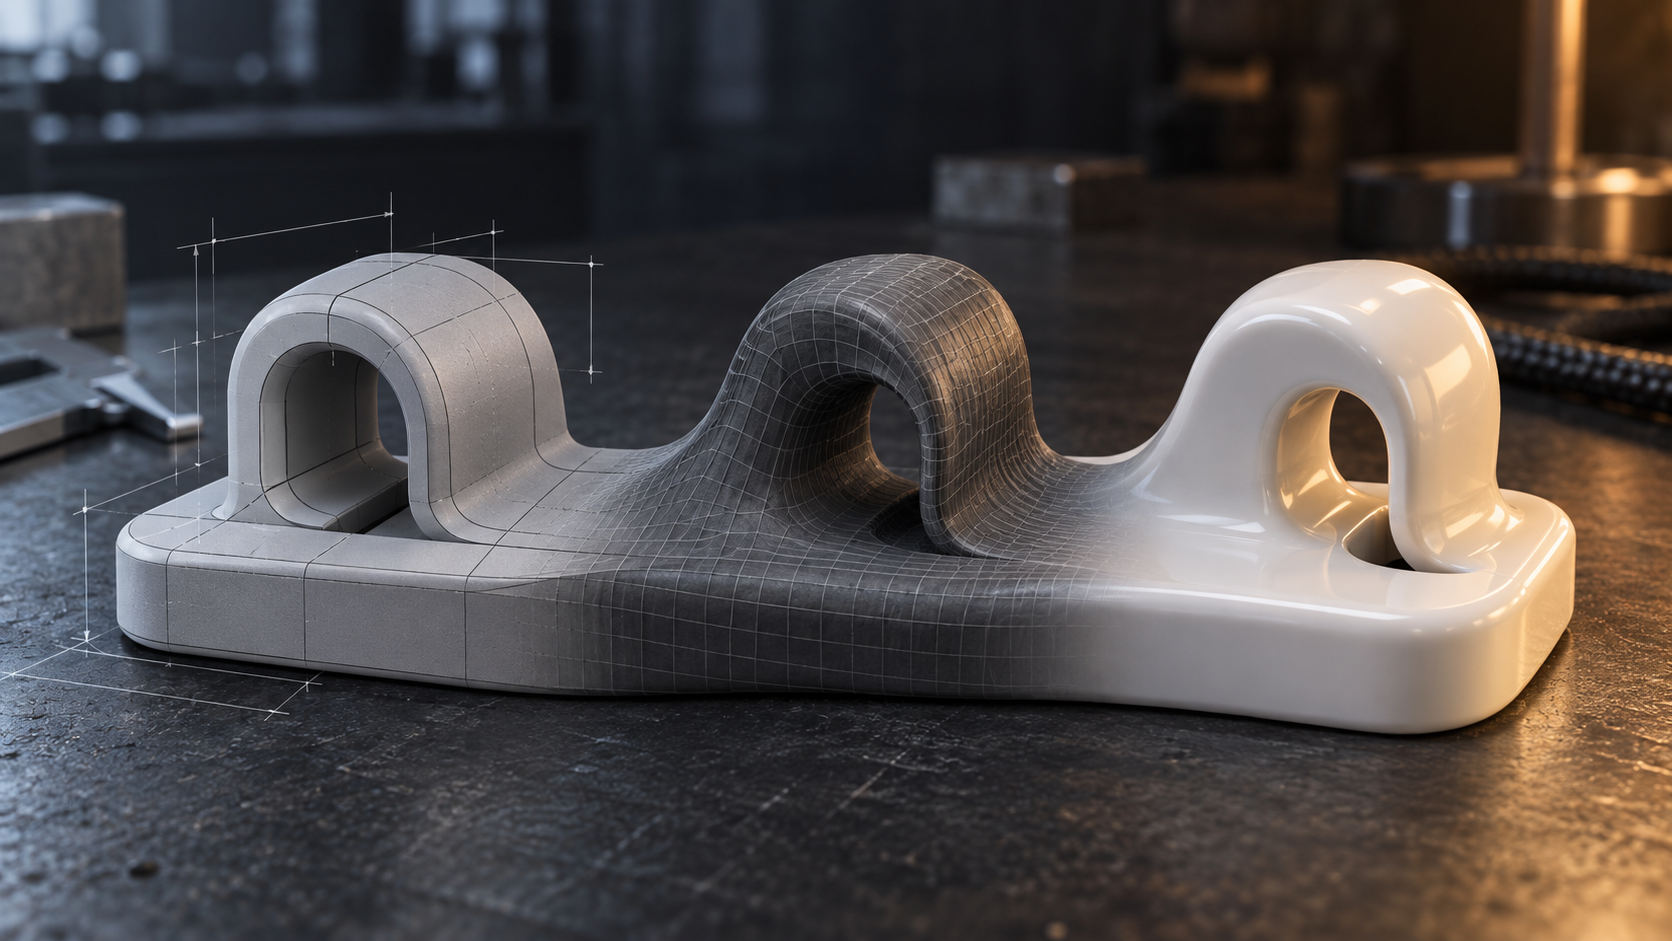
Một mô hình thực tế để chọn CAD, sculpting hay surface modeling cho in 3D, dựa trên hình học và ràng buộc của vật thể.
Một framework evidence-first để đọc software architecture qua tám dimension, ba áp lực, quality goals và hành vi hệ thống quan sát được.
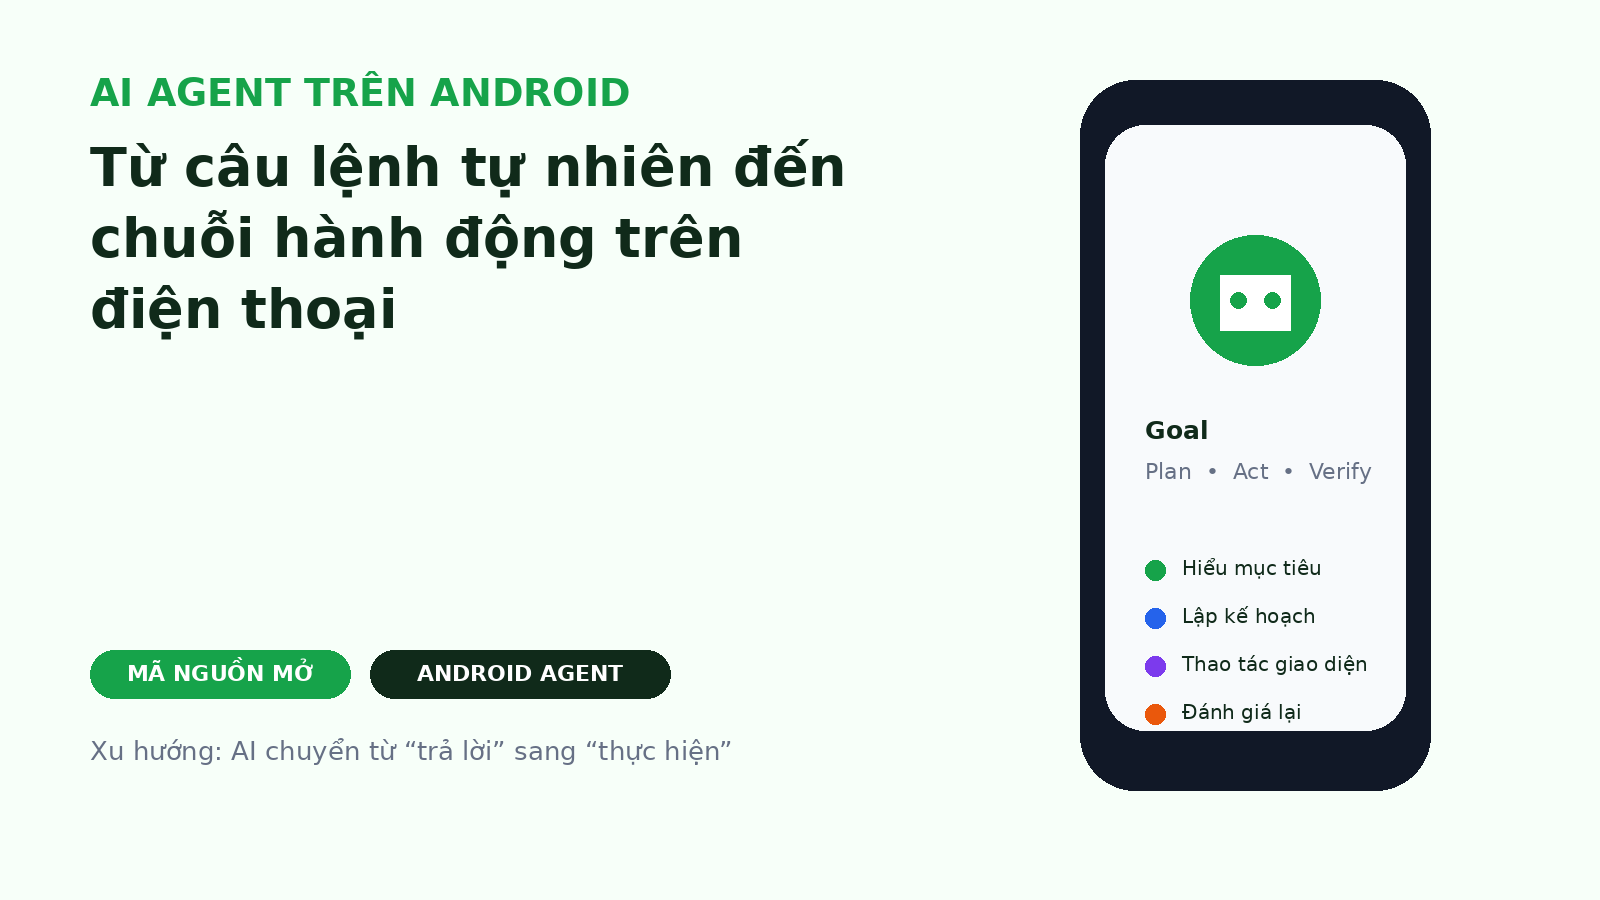
Phân tích kiến trúc OpenDroid, vòng lặp planner–action–observation, Accessibility Service, AppFunctions và các trade-off về độ tin cậy, quyền hạn và blast radius của mobile agent.
AI không yêu hay tò mò như con người, nhưng điều bị cấm vẫn để lại dấu vết trong câu lệnh và có thể kéo kết quả về đúng nơi ta muốn tránh.

Phân tích kiến trúc Bi-temporal Data Model cho hệ thống AI tin cậy, tập trung vào độ chính xác, độ trễ, truy xuất nguồn gốc và trade-off vận hành.
Đọc kiến trúc hệ thống về skill AI: tách prompt, logic workflow và thực thi qua MCP để đội ngũ suy luận được độ trễ, mức kiểm soát và phạm vi tổn thương.
OpenClaw: giữa cơn hype và thực tế. Agent tự trị như lớp keo kết nối, khác biệt Copilot vs mercenary, và vì sao cả việc mở full local lẫn nhốt mù trong VPS đều không phải kiến trúc tốt.