Vấn đề bắt đầu sau lần đăng nhập thành công
Hãy hình dung bạn mở một tài khoản AI trên laptop, chạm vào security key và vượt qua bước đăng nhập. Tài khoản lúc này có thể tìm file, dùng các ứng dụng đã kết nối, giữ memory và cho phép agent hành động thay người dùng. Lần đăng nhập là hợp lệ. Nhưng điều đó vẫn chưa trả lời được liệu hành động kế tiếp có nên được chạy hay không.
Đây là khoảng trống thực tế phía sau sự quan tâm dành cho các khóa bảo mật vật lý. Một khóa có thể khiến website phishing khó giả mạo chủ tài khoản hơn ở bước đăng nhập. Nó không tự biết thiết bị có an toàn hay không, session có bị đánh cắp sau đó không, ứng dụng đã kết nối có đáng tin không, hay hành động agent đang yêu cầu có phù hợp với resource hay không.
Việc OpenAI hợp tác với Yubico đưa hai khóa vật lý vào đúng vấn đề rộng hơn đó. Phụ kiện là phần dễ nhìn thấy; thay đổi về kiến trúc là tài khoản AI đang trở thành một security principal có dữ liệu, context, ứng dụng và quyền được ủy thác. Nó cần được bảo vệ tốt hơn mật khẩu kèm một mã chép từ tin nhắn.
Câu hỏi đáng dành cho một cuối tuần thử nghiệm không phải là “Nên mua khóa nào?” mà là “Khóa này bảo vệ quyết định nào, và những quyết định nào vẫn còn ở phía sau?”
 Minh họa từ nguồn cho thấy điểm cần phân biệt: form factor vật lý chỉ là phần nhìn thấy của một thiết kế bảo mật tài khoản rộng hơn.
Zero Trust là mental model còn thiếu
NIST mô tả Zero Trust là sự chuyển dịch khỏi perimeter tĩnh dựa trên network, để tập trung vào user, asset và resource. Ý chính dễ nói nhưng cũng dễ bị dùng sai: quyền truy cập không nên được cấp chỉ vì user, thiết bị hoặc request đã nằm bên trong một ranh giới được xem là đáng tin.
Với một tài khoản AI, cách nhìn này tách hai câu hỏi thường bị gộp làm một:
- Đúng chủ tài khoản đã authenticate chưa?
- Request cụ thể này có được phép chạm vào resource hoặc thực hiện action này ngay lúc này không?
Zero Trust không phải một sản phẩm, một công tắc kỳ diệu hay lời hứa rằng mọi request sẽ an toàn tuyệt đối. Nó là cách kiến trúc hóa quyết định truy cập dựa trên identity, device, context, resource và policy, thay vì thừa hưởng trust từ vị trí network hoặc một session cũ. Security key làm câu hỏi đầu tiên chắc hơn. Nó không trả lời câu hỏi thứ hai.
Phân biệt này cũng ngăn ta đọc quá mức về bundle OpenAI-Yubico. Bundle không tạo ra một authentication primitive mới. YubiKey, FIDO2, WebAuthn và passkey đã tồn tại. Điểm mới là productization: security key, recovery, quản lý session và chính sách bảo mật tài khoản được trình bày như một cách vận hành chung cho tài khoản AI.
Khóa thực sự bảo vệ điều gì?
Cơ chế cốt lõi là xác thực bằng public key. Security key tạo một credential gồm private key và public key. Private key nằm trên thiết bị; dịch vụ lưu public key. Khi đăng nhập, website gửi một challenge. Sau khi người dùng chạm vào khóa, thiết bị ký challenge, rồi server kiểm tra chữ ký đó.
WebAuthn còn ràng buộc credential với domain của relying party. Credential được tạo cho chatgpt.com không nên tạo ra assertion hợp lệ cho một domain giả mạo. Đây là khác biệt mà password và mã dùng một lần không có: người dùng có thể bị dụ nhập cả hai vào trang sai, còn browser và authenticator cùng kiểm tra quan hệ origin của WebAuthn.
Ranh giới hữu ích nằm ở kiểm tra domain. Bản thân khóa không quyết định hành động tiếp theo của agent có an toàn hay không.
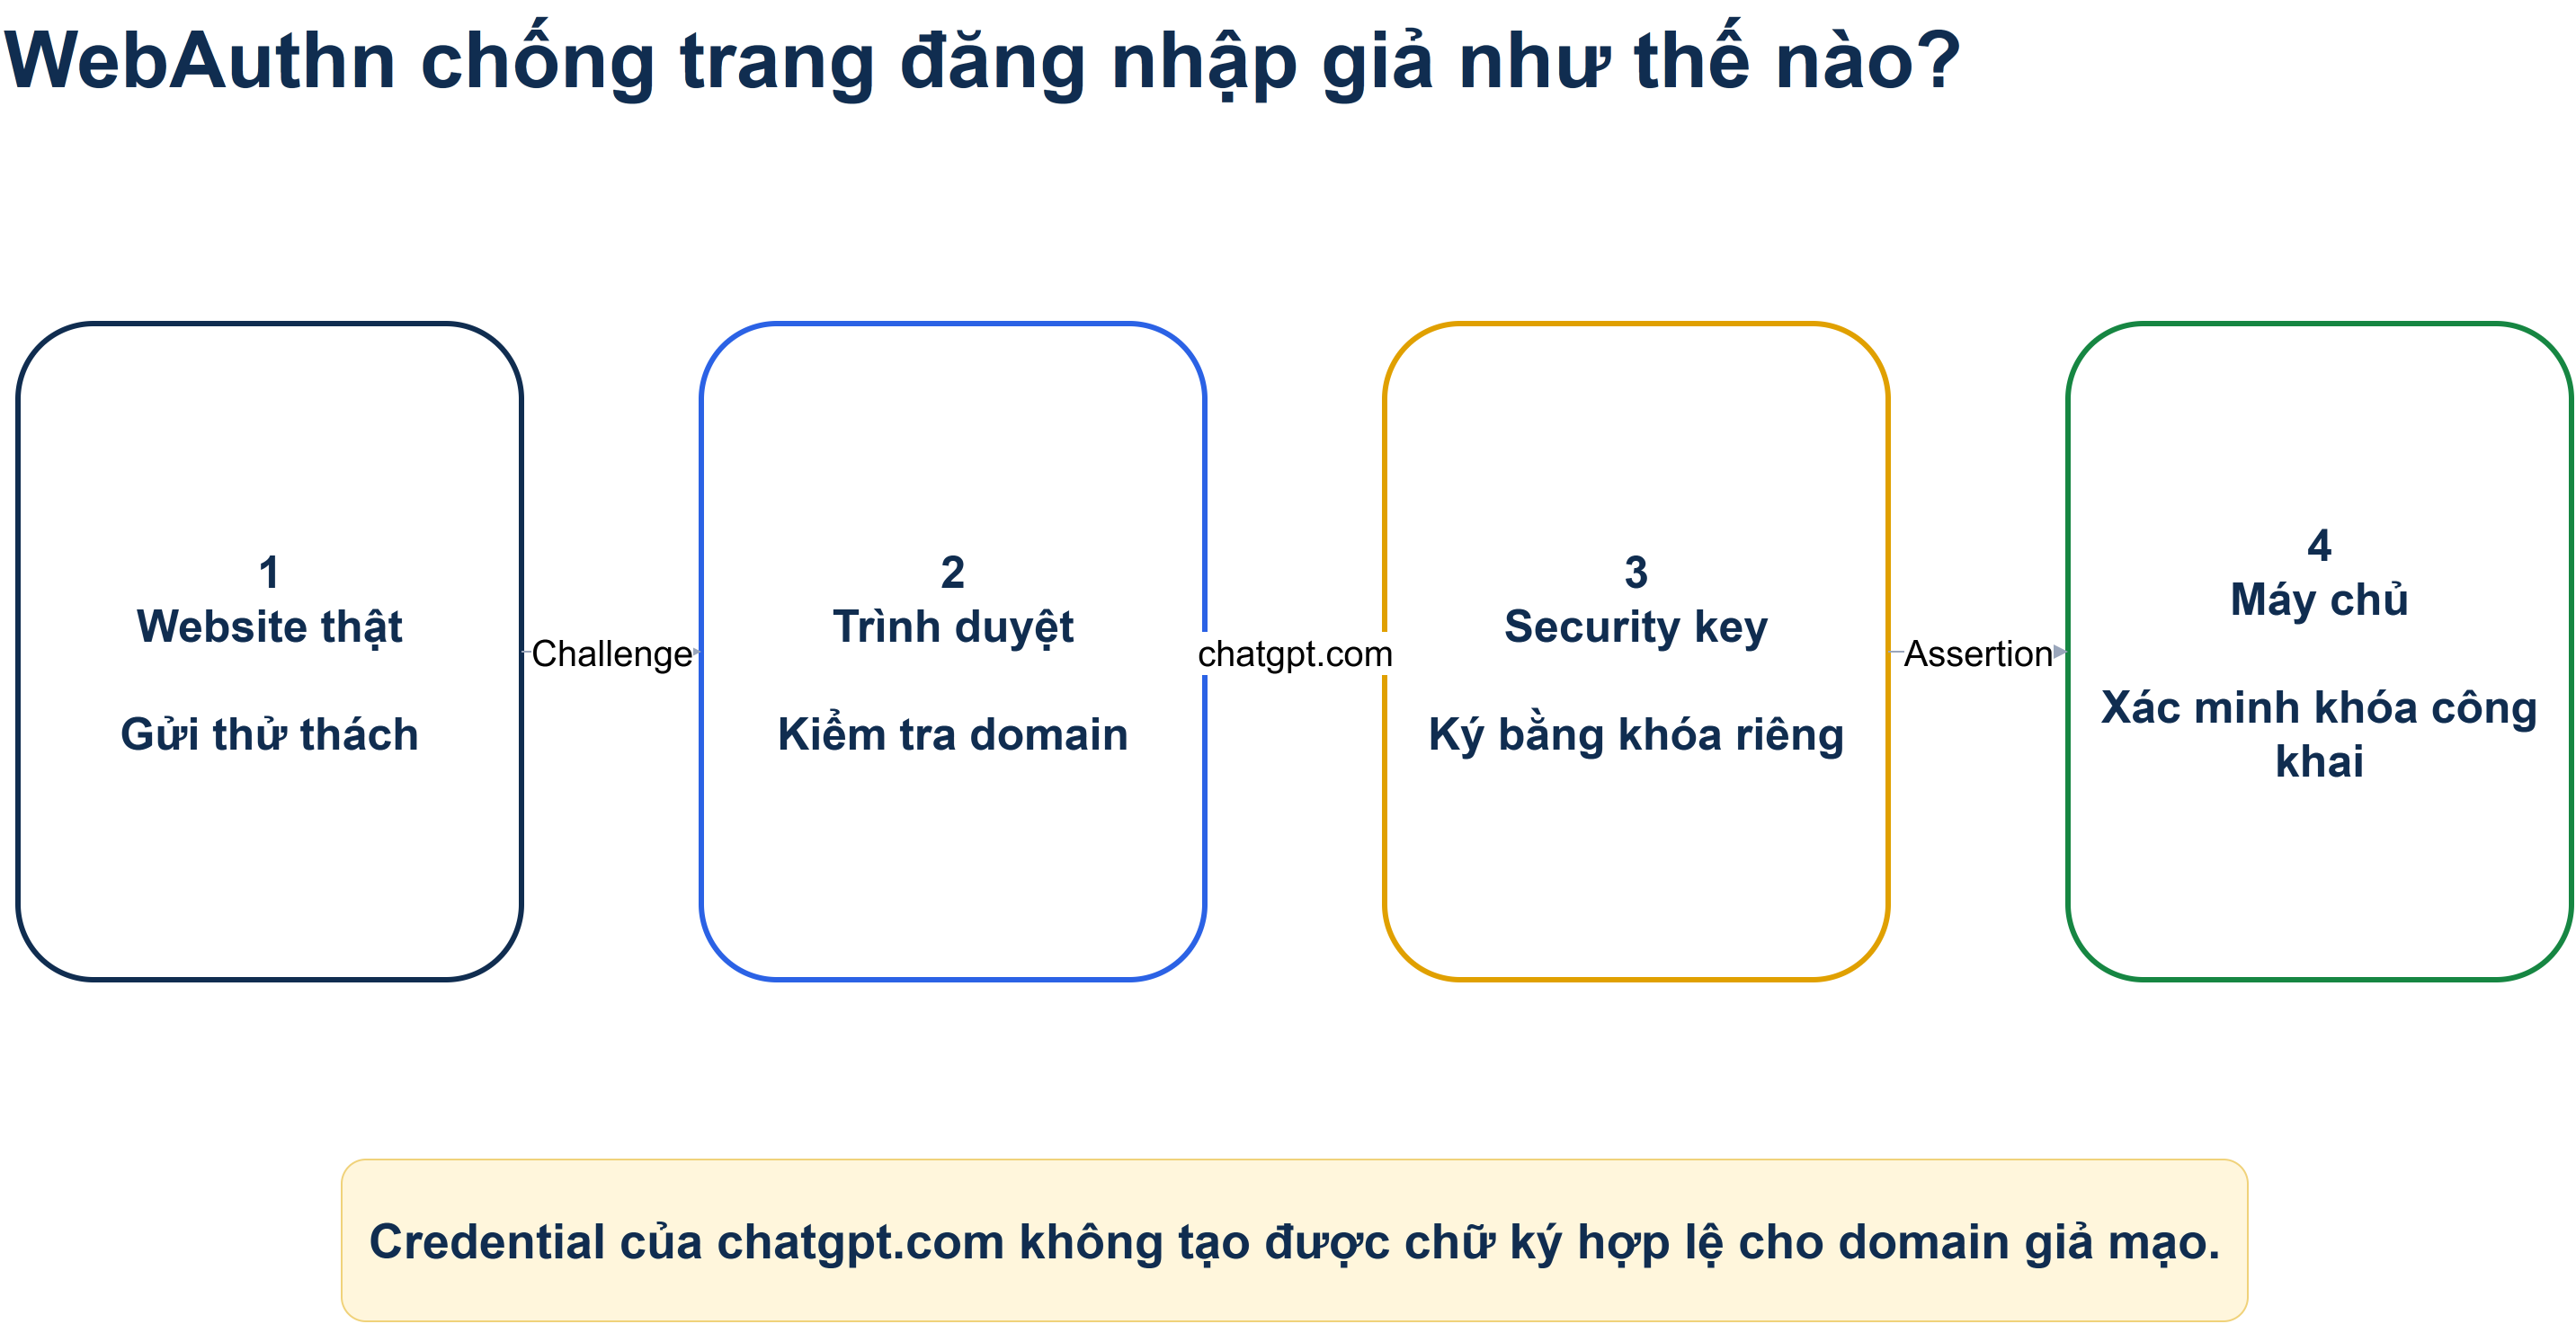 Credential có giá trị vì website thật, browser, khóa và server cùng tham gia một quy trình ràng buộc origin.
Bundle của OpenAI thay đổi điều gì?
Cấu hình được mô tả trong nguồn dùng hai form factor cho hai nhiệm vụ khác nhau. Khóa dạng Nano có thể ở cùng laptop để đăng nhập hằng ngày với ít ma sát. Khóa có NFC có thể cất riêng và dùng với điện thoại hoặc máy tính khác. Giá trị nằm ở tính dự phòng và sự tách biệt, không nằm ở tên thương hiệu.
Chế độ Advanced Account Security của OpenAI được mô tả là yêu cầu ít nhất hai phương thức an toàn, trong đó có một phương thức dùng được trên nhiều thiết bị. Khi bật chế độ mạnh hơn, các đường lui yếu như password, mã email hoặc SMS và recovery qua email có thể bị tắt. Khi đó recovery trở thành dependency cấp một: cấu hình khó phishing nhưng không thể khôi phục vẫn là một thiết kế tài khoản thất bại.
Đây là một hệ thống vận hành nhỏ: authentication, backup, recovery và kiểm tra session phải được thử cùng nhau.
Câu hỏi Zero Trust bắt đầu khi request đi qua ranh giới này. Tài khoản có thể hợp lệ, nhưng policy vẫn cần xét resource nào đang được truy cập, từ thiết bị nào, qua ứng dụng nào và với mức quyền nào.
Đăng nhập chống phishing là một input của quyết định, không phải chính quyết định đó.
Những gì khóa không giải quyết
Phishing resistance thu hẹp một đường tấn công quan trọng. Nó không chặn malware trên thiết bị đã đăng nhập, session bị đánh cắp, ứng dụng độc hại đã kết nối hoặc agent thực hiện sai hành động bằng quyền hợp lệ.
Nó còn tạo ra một failure mode mới. Nếu mất toàn bộ passkey, khóa vật lý và recovery key, chính chủ có thể bị khóa khỏi tài khoản. Để Nano cắm thường trực không tách nó khỏi laptop bị lấy cắp. Cất khóa backup ngay cạnh khóa chính cũng không phải dự phòng thực sự nếu một sự cố lấy đi cả hai.
Vì vậy cần giữ đúng biên của tuyên bố: FIDO giảm rủi ro phishing ở bước đăng nhập. Nó không thay thế quản lý session, bảo vệ endpoint, least privilege, approval gate hay policy dành riêng cho agent. Theo ngôn ngữ Zero Trust, khóa cải thiện một tín hiệu được dùng trong access decision; nó không biến mọi request phía sau thành request đáng tin.
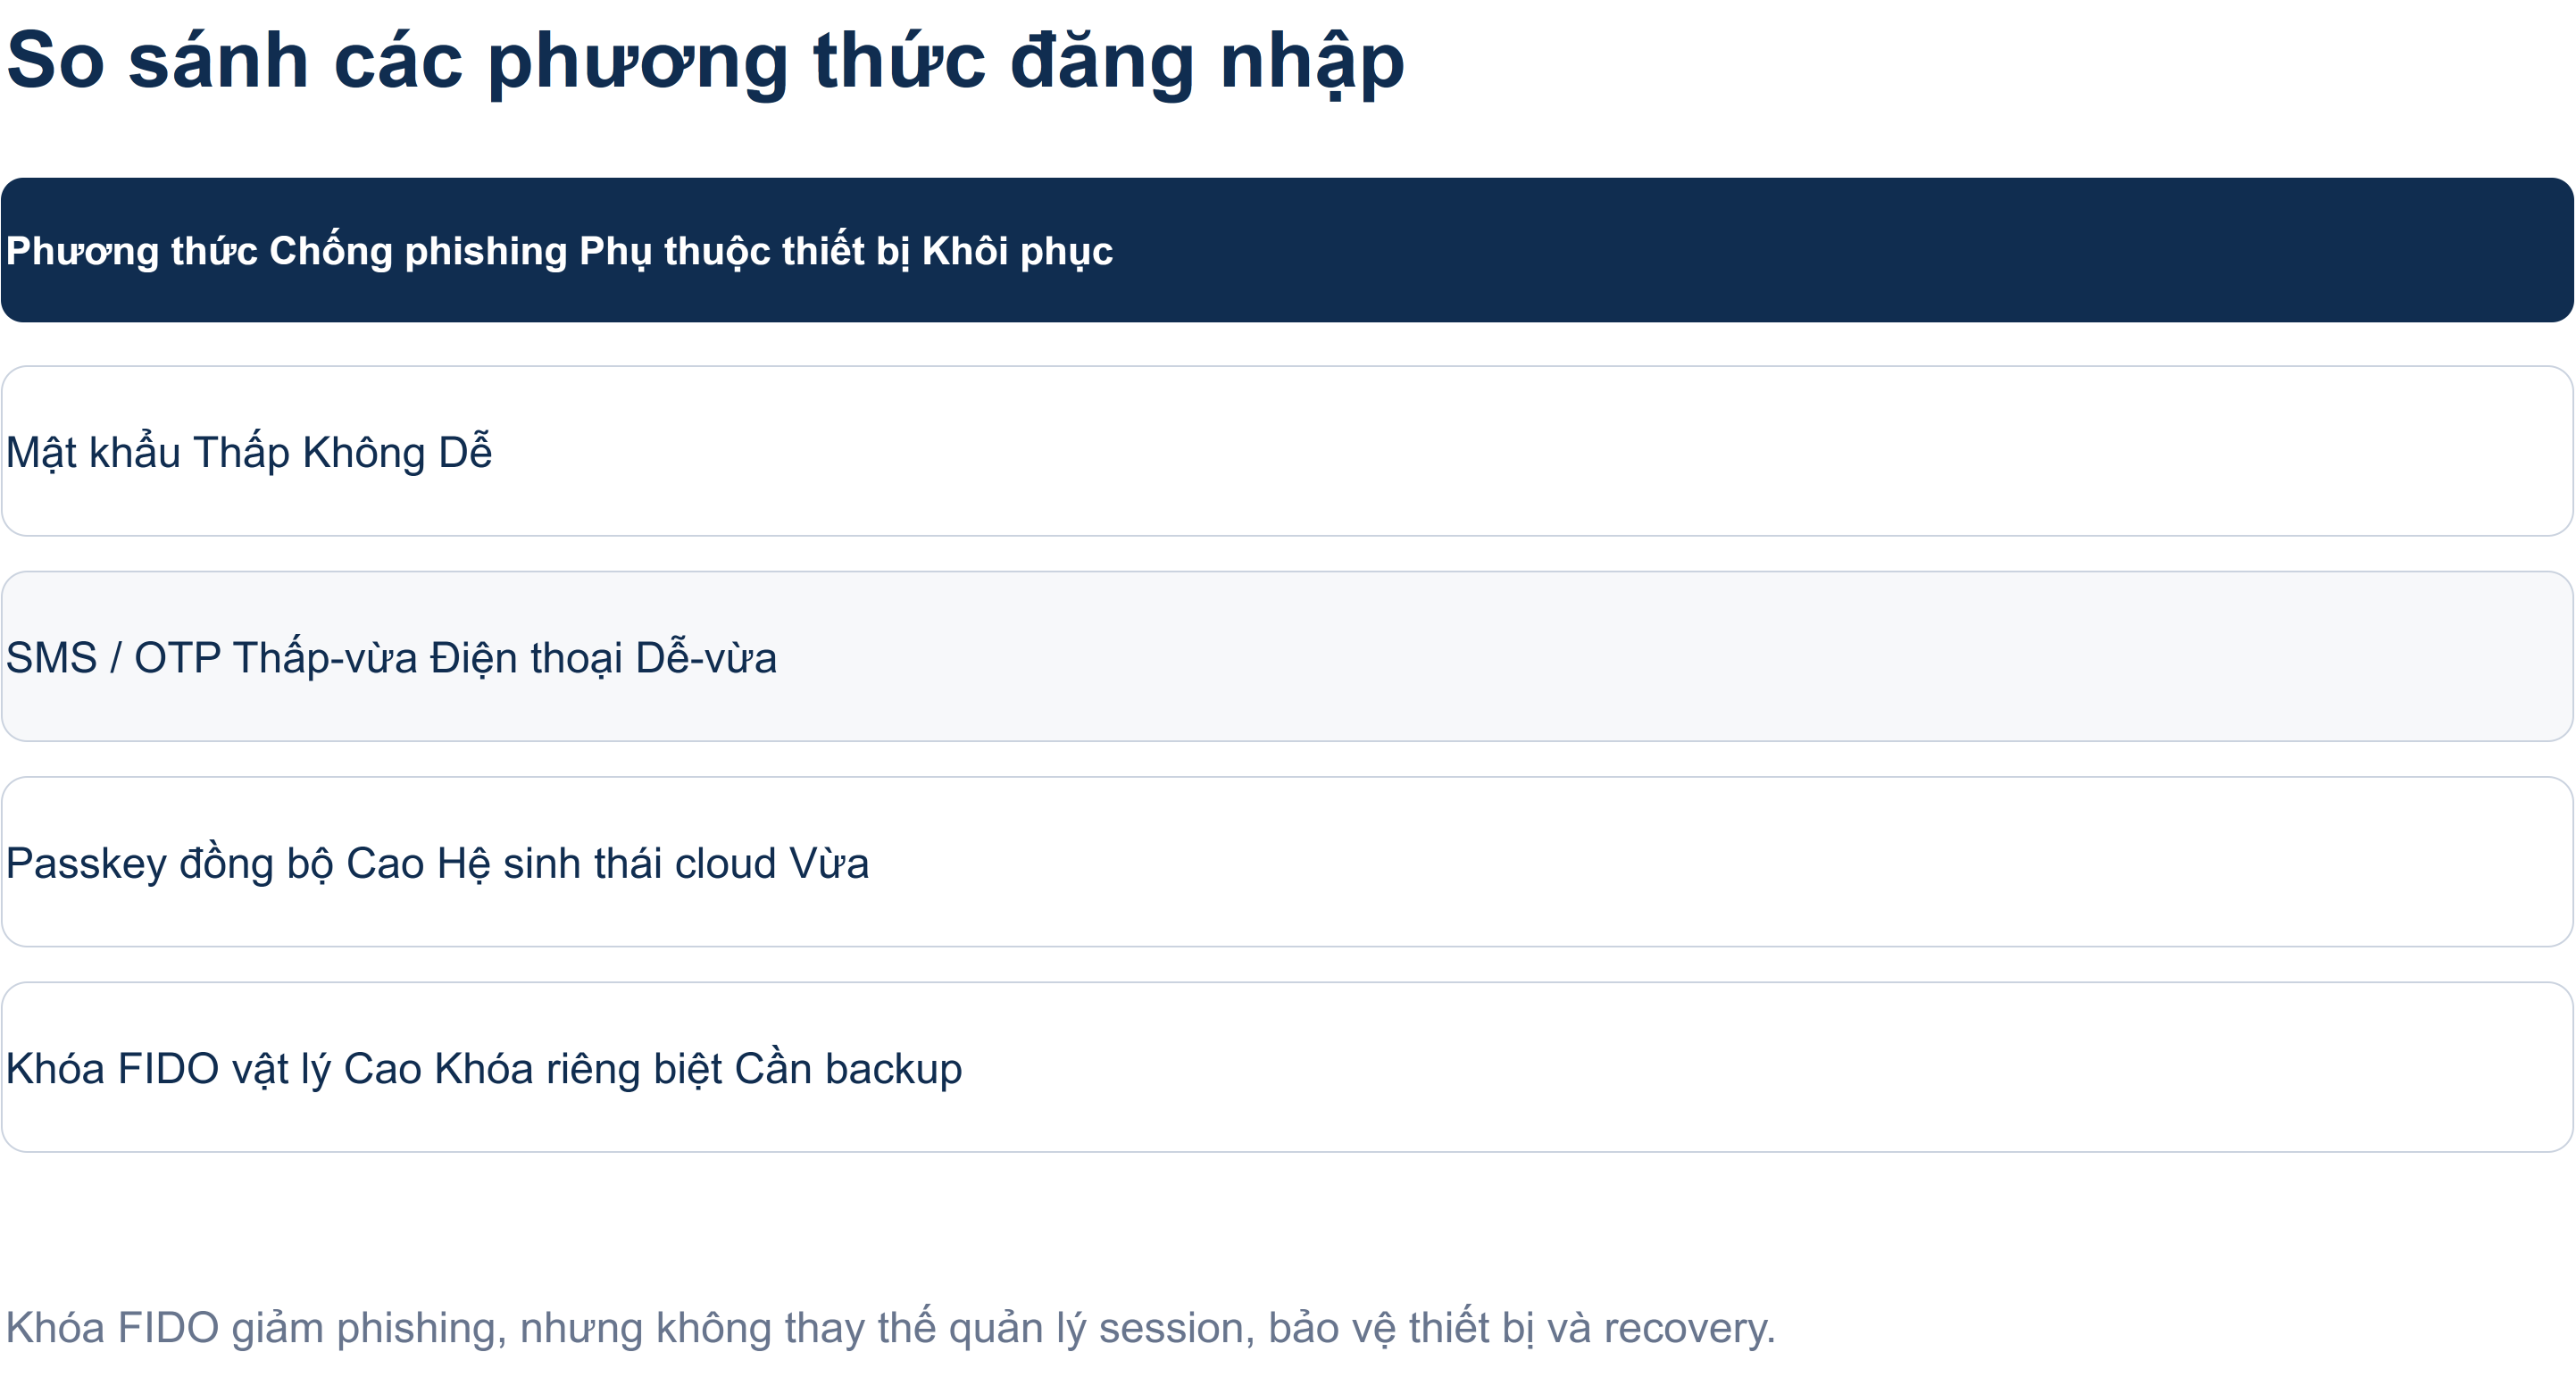 Bảng so sánh chỉ có ý nghĩa khi đọc cùng caveat: đăng nhập mạnh hơn không loại bỏ nhu cầu về recovery và session control.
Quyết định thực tế cho cá nhân và đội ngũ
Với tài khoản cá nhân chứa công việc nhạy cảm, thử nghiệm nhỏ nhất là thêm hai phương thức an toàn, lưu recovery key ngoại tuyến và thử đăng nhập trên cả desktop lẫn mobile trước khi bật chế độ nghiêm ngặt hơn. Phần cần kiểm tra không phải món đồ vừa mua, mà là khả năng khôi phục tài khoản mà không âm thầm mở lại một fallback yếu.
Bước tiếp theo là kiểm tra authorization. Rà active session, xóa các ứng dụng đã kết nối nhưng không còn cần và xác định action nào của agent phải có approval rõ ràng. Những việc này không tự biến tài khoản thành “zero trust”; chúng chỉ áp dụng cùng một sự tách biệt giữa authentication và authorization cho một tài khoản đang tích lũy quyền được ủy thác.
Với đội ngũ, quyết định rộng hơn. Policy cần bao phủ authentication chống phishing, SSO nếu có, rà active session, offboarding, người chịu trách nhiệm recovery và quyền của các tool đã kết nối. Ranh giới tài khoản không thể mạnh hơn quy trình workspace yếu nhất nằm xung quanh nó.
Ở Việt Nam, có thể bắt đầu bằng việc kiểm tra Settings -> Security -> Passkeys/Security keys, sau đó chọn khóa tương thích từ nguồn đáng tin nếu cần một yếu tố tách khỏi thiết bị. Tài liệu nguồn cho biết bundle OpenAI-Yubico bị giới hạn theo khu vực; giá, thuế và vận chuyển phải được kiểm tra tại checkout, không nên suy ra từ thông báo.
Câu hỏi còn lại
Thay đổi quan trọng không phải là một phụ kiện USB-C bỗng trở nên thời thượng. Tài khoản AI ngày càng gộp identity, dữ liệu riêng, memory, ứng dụng và quyền hành động được ủy thác. Authentication đang trở thành hạ tầng của đối tượng kết hợp đó.
Quy tắc có thể giữ lâu dài gồm hai phần: thêm phishing resistance ở ranh giới đăng nhập, sau đó đánh giá riêng recovery, session, device, resource và policy của action. Khóa có thể chứng minh đúng người đang hiện diện. Zero Trust đặt câu hỏi người, session hoặc agent đó được phép làm gì tiếp theo.
Nguồn và đọc thêm
- Nguồn nghiên cứu Google Docs
- Tài liệu Google Docs được cung cấp - không thể truy cập trong lần chỉnh sửa này nên không được dùng như bằng chứng.
- Introducing Advanced Account Security - thông báo và bối cảnh hợp tác của OpenAI.
- Advanced Account Security - điều kiện tài khoản, thay đổi đăng nhập và recovery.
- OpenAI + Yubico YubiKey bundle - thành phần bundle và khu vực phân phối.
- Passkeys to secure your OpenAI account - hướng dẫn passkey của OpenAI.
- NIST SP 800-207 Zero Trust Architecture - định nghĩa kiến trúc và các nguyên tắc dùng để giải thích Zero Trust.
- YubiKey 5C NFC và YubiKey 5C Nano - thông tin form factor và khả năng từ nhà sản xuất.
- NIST SP 800-63B-4 - yêu cầu về digital identity và authenticator.